
Eliminare il collo di bottiglia della governance dell'AI aziendale con Cloudera Agent Studio 3.0
Le aziende stanno procedendo con decisione per portare in produzione agenti AI altamente preziosi e distintivi. Ma gli agenti di maggior valore dipendono dai dati sui quali le organizzazioni possono permettersi meno di perdere il controllo: dati sensibili e proprietari.
Ciò crea un’immediata sfida di governance. In molte architetture tradizionali, gli agenti devono spostare i dati dall’archiviazione gestita a piattaforme SaaS esterne prima di poterli utilizzare. Nel momento in cui ciò accade, le organizzazioni perdono la capacità di governare interamente i dati alla fonte e si trovano esposte a tre rischi cumulativi:
Sicurezza: Ogni esportazione crea una copia esterna di dati sensibili, ampliando la superficie di attacco e costringendo i team a governare, applicare patch e sottoporre ad audit un set di dati parallelo, separatamente dalla propria fonte di verità.
Prestazioni: Il trasferimento ripetuto dei dati verso una piattaforma esterna introduce latenza e rimuove le ottimizzazioni delle query integrate nell’archiviazione gestita, costringendo gli agenti a operare molto più lentamente di quanto consentito dall’infrastruttura sottostante.
Costo: l’estrazione di dati oltre i perimetri del cloud su larga scala fa aumentare i costi di trasferimento in uscita dal cloud, spesso in modo imprevedibile, poiché i carichi di lavoro degli agenti interrogano ripetutamente i dati, anziché limitarsi a una sola volta.
I dati e l’AI di cui abbiamo bisogno per generare un valore davvero differenziato sono spesso quelli che comportano i rischi maggiori se escono dal nostro controllo. Di conseguenza, i team addetti alla conformità e alla sicurezza che valutano proprio questi rischi sono spesso costretti a intervenire, bloccando iniziative promettenti proprio quando superano la fase di proof-of-concept.
Le cinque barriere strutturali all'AI in produzione
In sostanza, i flussi di lavoro agentici, che combinano LLM dotati di capacità di ragionamento con interfacce di strumenti, interfacce per l'utilizzo di strumenti, pianificazione strutturata delle attività e cicli di esecuzione continui, non possono operare in sicurezza su infrastrutture isolate. Richiedono accesso diretto alle risorse di calcolo per poter operare su piattaforme dati gestite. Quando sono costrette a utilizzare architetture frammentate che prevedono lo spostamento dei dati, le organizzazioni si trovano ad affrontare cinque ostacoli distinti:
Autonomia black-box e responsabilità di audit: Le decisioni autonome in più fasi creano rischi normativi. Il logging standard di sistema registra le chiamate agli endpoint, ma non rileva la pianificazione interna delle attività dei subagenti, gli input e gli output specifici dei payload degli strumenti e l’identità dell’utente autenticato alla base di ogni passaggio.
Deriva della governance tra team isolati: quando i team aziendali realizzano prototipi visivi con strumenti SaaS non monitorati, mentre gli ingegneri scrivono script Python personalizzati per l’orchestrazione in ambienti separati, l’architettura tecnica si frammenta. Questa dualità elude i controlli centrali di accesso e causa una deriva della governance.
Prompt fragili e tentativi di esecuzione ripetuti: i framework tradizionali per agenti forniscono istruzioni ai modelli tramite prompt testuali non strutturati. Quando un LLM genera testo libero anziché payload conformi a schemi strutturati, le catene di esecuzione si interrompono. I nuovi tentativi automatici del sistema consumano token API aggiuntivi, aumentano la latenza delle query e causano errori nei flussi di esecuzione articolati in più fasi.
Costi di trasferimento dei dati in uscita dal cloud e inflazione dei token: L'estrazione di set di dati operativi oltre i perimetri cloud verso host esterni genera costi ricorrenti per il trasferimento dei dati in uscita. Trasferire contesto non strutturato e non curato nelle finestre di contesto di LLM esterni aumenta l'utilizzo di token a ogni query, facendo salire il costo di inferenza per query senza migliorare l'accuratezza del ragionamento.
Lock-in delle API e costi fissi di calcolo: la codifica rigida della logica di orchestrazione tramite API di modelli proprietari vincola le aziende a tariffe di calcolo fisse. I team dell’infrastruttura perdono la flessibilità di instradare le chiamate di funzione di routine verso modelli con parametri ospitati localmente e a costi inferiori, riservando le API di terze parti dei modelli più avanzati ai ragionamenti complessi.
Come Cloudera Agent Studio offre un'esecuzione governata
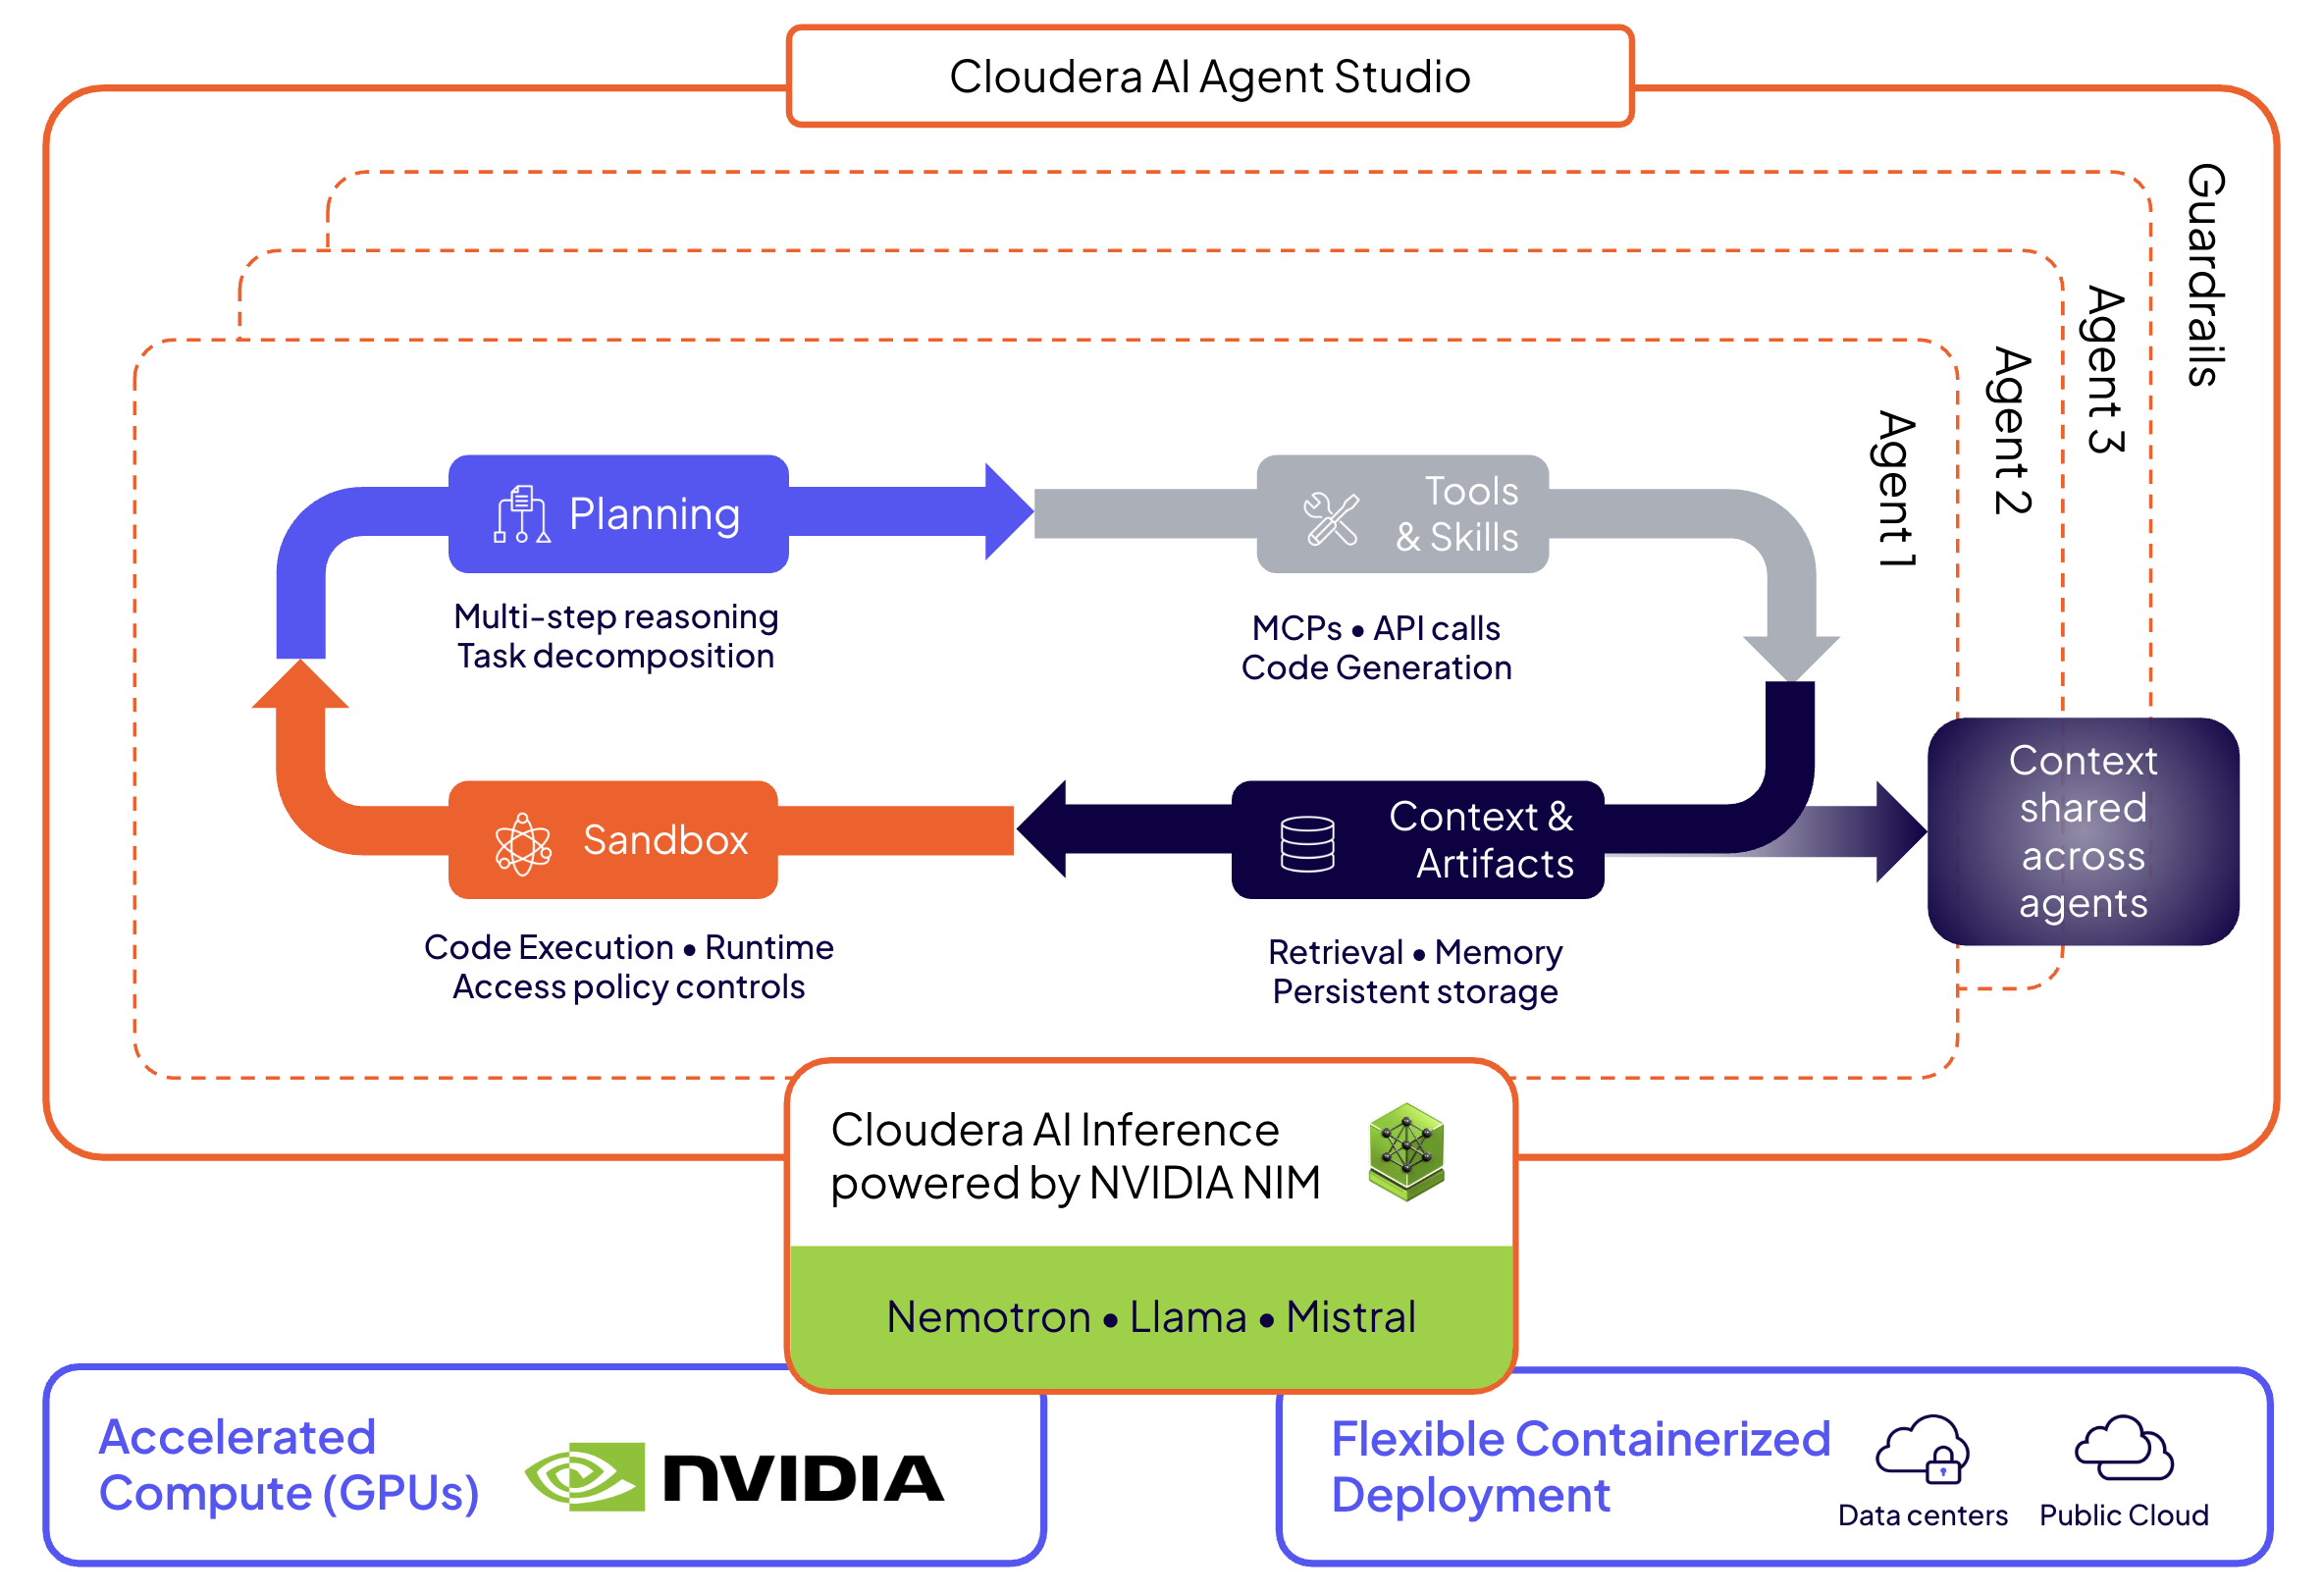 Architettura di Agent Studio 3.0
Cloudera Agent Studio 3.0 risolve queste criticità strutturali eseguendo flussi di lavoro autonomi basati sull'AI direttamente nell'ambiente in cui risiedono i dati. Grazie a un motore di esecuzione governato, basato sulle infrastrutture dei servizi dati Cloudera già esistenti, elimina sistematicamente ciascuno dei cinque barriere strutturali:
1. Log di audit immutabili & guardrail
Risolvere i problemi legati all’autonomia black-box e alle responsabilità di audit
Per mitigare il rischio normativo ed eliminare l’esecuzione black-box, le attività di sistema vengono registrate in log di audit strutturati e append-only. I team addetti alla conformità ottengono visibilità end-to-end, con la registrazione delle identità degli utenti autenticati, dei timestamp al microsecondo, dei tipi di operazione, degli identificativi delle risorse, degli input dei prompt e degli output specifici degli strumenti.
Guarda: Guardrails in tempo reale in azione
La sicurezza dell’esecuzione è garantita continuamente tramite i seguenti meccanismi in tempo reale:
Mascheratura PII: Anonimizza i dati sensibili prima della trasmissione alla finestra di contesto del modello.
Filtri dei contenuti: regole deterministiche basate sul testo che proteggono dagli attacchi di prompt injection o bloccano l'esecuzione in base alle parole chiave.
Valutatore LLM inline: Convalida gli input e gli output dei payload degli strumenti in base alle regole di conformità aziendali.
Barriera di protezione personalizzata: applica in modo programmatico barriere di protezione adattate alle esigenze aziendali.
Per ulteriori dettagli, consulti la nostra documentazione di Guardrails.
2. Flussi di lavoro unificati a doppio binario
Affrontare la deriva della governance tra team che operano in silos
Agent Studio 3.0 unifica lo sviluppo non tecnico e tecnico in un unico motore di orchestrazione, colmando la divisione architetturale tra i team aziendali e quelli tecnici:
Per gli analisti aziendali: crea flussi di lavoro visivamente utilizzando un catalogo di modelli di strumenti preconfigurati e connettori MCP.
Per gli ingegneri AI: scrivete logica Python personalizzata in Cloudera AI Workbench.
Poiché entrambi i percorsi vengono compilati in runtime di esecuzione identici, condividono gli stessi controlli di sicurezza della piattaforma ed eliminano la deriva della governance dell’AI ombra.
3. Invocazione controllabile di funzioni & sandboxing
Risolvere i problemi legati ai prompt fragili e ai tentativi di esecuzione ripetuti
Per eliminare le fragili catene di esecuzione basate su prompt testuali, la piattaforma sfrutta i protocolli nativi di chiamata delle funzioni degli LLM. Passa al modello schemi JSON formali per generare oggetti di chiamata degli strumenti fortemente tipizzati.
Sandboxing dei container: ogni processo degli agenti viene eseguito all'interno di sandbox di container isolate, configurate senza autorizzazioni di sistema per impostazione predefinita; l'escalation dei privilegi richiede l'approvazione esplicita delle policy a livello di piattaforma.
Pianificazione strutturata: prima dell'esecuzione, gli agenti elaborano un piano strutturato delle attività affinché gli operatori possano monitorare i progressi passo dopo passo in modo deterministico.
4. Calcolo localizzato sui dati gestiti tramite MCP
Risolvere i costi di uscita dei dati dal cloud e l'inflazione dei token
Gli agenti operano direttamente sull’archiviazione aziendale, senza estrarre né replicare i dati. Gli agenti interrogano i dati analitici strutturati in Cloudera Data Warehouse, elaborano gli input in streaming tramite Cloudera DataFlow e inviano i risultati a Cloudera Data Visualization.
I connettori che utilizzano Model Context Protocol (MCP) collegano gli agenti direttamente ai formati di tabella aperti, mentre le politiche di governance di Cloudera Shared Data Experience (SDX) applicano controlli degli accessi basati sui ruoli e tracciano i metadati a ogni interazione, mantenendo i dati ancorati e azzerando i costi di uscita.
5. Neutralità dei modelli & controllo FinOps
Risolvere i problemi legati al lock-in delle API e ai costi fissi di calcolo
Agent Studio 3.0 separa completamente l'orchestrazione dai modelli linguistici sottostanti. I team possono utilizzare API di terze parti (OpenAI, Anthropic, Amazon Bedrock) oppure distribuire modelli open source in locale tramite il servizio Cloudera AI Inference.
Cambiare i modelli di destinazione richiede di aggiornare le configurazioni degli endpoint nel livello di orchestrazione senza modificare il codice degli agenti o gli schemi degli strumenti. Gli architetti di sistema riducono il costo totale di proprietà (TCO) instradando le chiamate di funzione di routine e ad alto volume verso modelli più piccoli, ospitati localmente e con un numero inferiore di parametri, riservando i costosi token API di terze parti esclusivamente al ragionamento complesso in più fasi.
Risultati aziendali quantificati
Settore |
Scenario operativo |
Valore aziendale |
Servizi finanziari |
Valutare il merito creditizio di account commerciali con uno storico creditizio limitato attraverso set di dati che superano i 100 milioni di record. |
Riduce i cicli di sottoscrizione da giorni a minuti, generando al contempo audit trail pronti per le verifiche delle autorità di regolamentazione. |
Telecomunicazioni |
Elabora oltre 50.000 eventi in streaming al secondo tramite Data Flow per rilevare i segnali di churn. |
Attiva flussi di lavoro automatizzati di conservazione in tempo reale senza spostare i dati dai sistemi operativi. |
Sanità e scienza |
Estrarre i codici diagnostici da cartelle cliniche non strutturate distribuite su sistemi di archiviazione sanitaria eterogenei |
Accelera l'elaborazione dei dati degli studi clinici all'interno di ambienti di runtime isolati dalla rete. |
Assicurazioni |
Correla i rilievi non strutturati effettuati sugli immobili con i database transazionali principali. |
Individua i fattori di rischio omessi e automatizza la riconciliazione dei dati tra sistemi. |
Software e tecnologia |
Eseguire il triage degli incidenti di produzione di livello 2 all'interno di runtime di container in modalità sandbox. |
Risolve gli avvisi delle applicazioni e aggiorna i parametri dello stato del sistema senza escalation umana. |
Il futuro dell'AI agentica con governance integrata
Portare i flussi di lavoro autonomi da prototipi isolati a sistemi di produzione richiede di superare le tensioni tra innovazione rapida e controllo aziendale. Per troppo tempo, il divario tra proof-of-concept e distribuzione ha costretto i team a scegliere tra l'agilità dell'AI autonoma e la sicurezza della governance centralizzata.
Cloudera Agent Studio 3.0 colma questo divario.
Eseguendo i processi di calcolo direttamente dove risiedono i dati, Agent Studio 3.0 elimina sistematicamente i cinque principali ostacoli alla messa in produzione dell'AI: i costi di trasferimento dei dati fuori dal cloud, la fragilità dell'esecuzione, la perdita di coerenza nella governance, l'ambiguità in fase di audit e il vincolo a una specifica infrastruttura di calcolo. La distribuzione di soluzioni di AI agentica in ambito aziendale non richiede più compromessi a livello architetturale.
È pronto a portare i suoi agenti AI in produzione? Acquisisca strategie e competenze per passare dallo sviluppo alla produzione nella nostra serie di webinar in 7 parti su AI aziendale & agentic AI.